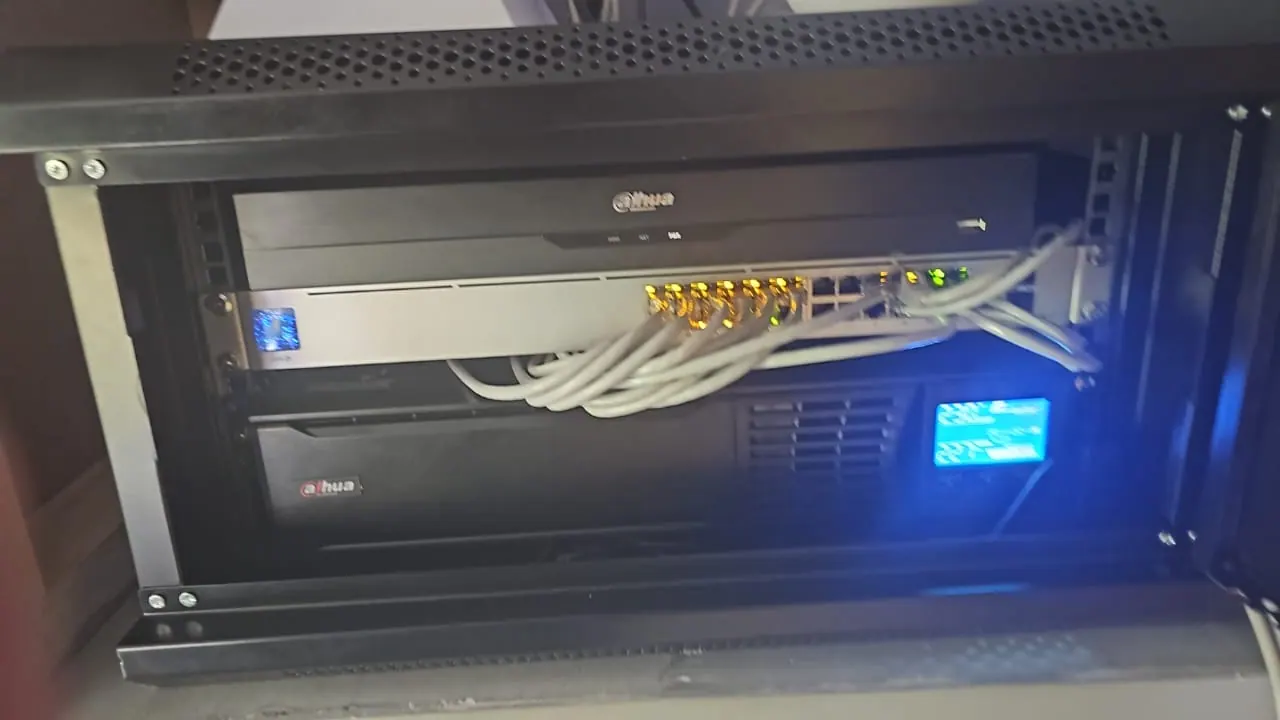
El respaldo 3-2-1 son tres copias de los datos, en dos tipos de medio distinto, con al menos una copia fuera del sitio o desconectada de la red. Si un ransomware cifra los archivos y también el respaldo que estaba conectado a la misma red, queda la copia externa para restaurar sin pagar el rescate. Sin una copia recuperable, la respuesta requiere evaluar otras fuentes de recuperación y asistencia especializada; pagar no garantiza recuperar los datos.
Publicado el 25 de junio de 2026. Revisión editorial: 29 de septiembre de 2026. Los precios son referencias netas; confirma el alcance en una propuesta.
El día que entra un ransomware, la empresa se entera por una pantalla: los archivos tienen una extensión nueva y un mensaje pide un pago en criptomonedas para devolverlos. Lo primero que revisa cualquier técnico es el respaldo. Y ahí se descubre si la empresa tenía un respaldo de verdad o sólo una copia que vivía en la misma red, cifrada junto con todo lo demás.
Qué pasa el día que entra un ransomware
Un ransomware no ataca sólo la carpeta compartida: recorre discos conectados, unidades de red y, si encuentra credenciales válidas, servidores enteros. Una respuesta preparada combina prevención, detección, contención y recuperación. Los respaldos aislados y las restauraciones de prueba son una parte esencial: permiten evaluar qué datos se pueden recuperar sin depender del atacante.
La regla 3-2-1, explicada sin tecnicismos
La regla es simple de decir y fácil de saltarse:
- Tres copias de cada dato importante: el original más dos respaldos.
- Dos medios distintos: por ejemplo, un disco local y un servicio en la nube. La diversificación reduce fallas comunes; además, las copias deben estar en equipos o ubicaciones independientes. Usar discos del mismo tipo no implica, por sí solo, que todos fallen a la vez.
- Una copia fuera del sitio, en una ubicación independiente. Para resistir ransomware se necesita además aislamiento, controles de acceso o inmutabilidad; estar fuera del sitio por sí solo no basta.
El punto que casi nadie cumple es el tercero. Es común encontrar un disco externo conectado permanentemente al mismo servidor, lo que técnicamente es una segunda copia, pero no cuenta como "fuera de la red": si el servidor se infecta, el disco externo también puede quedar expuesto.
El error que más se repite
En más de una revisión encontramos el mismo patrón: respaldo automático, configurado hace años, apuntando a una carpeta compartida en el mismo dominio de Windows que el resto de los equipos. Funciona perfecto para recuperar un archivo borrado por error. Puede fallar frente a un ransomware, si el atacante logra acceder a ella con permisos suficientes.
Cuánto cuesta hacerlo bien
| Componente | Qué resuelve | Costo de referencia |
|---|---|---|
| Respaldo local (NAS o disco) | Recuperación rápida de archivos borrados o dañados | Costo del equipo, una sola vez |
| Respaldo en la nube, aislado | Una copia externa con controles de acceso, aislamiento o inmutabilidad | Desde $25.000 al mes por 250 GB |
| Prueba de restauración trimestral | Confirmar que el respaldo realmente sirve, no sólo que existe | Incluida en el servicio de ciberseguridad gestionado |
| EDR (protección de endpoints) | Detectar actividad sospechosa y ayudar a contenerla | Desde $4.500 por equipo al mes |
Ninguna de estas cuatro capas reemplaza a las otras. El EDR baja la probabilidad de que el ataque entre; el respaldo 3-2-1 mejora las posibilidades de recuperar la información; la integridad y el tiempo de recuperación deben comprobarse.
Cómo se prueba de verdad
Probar un respaldo no es verificar que el archivo .bak existe y pesa lo que debería. Es restaurarlo en un equipo separado y confirmar que abre, que los datos están completos y que el proceso completo, desde que se decide restaurar hasta que el sistema vuelve a funcionar, toma un tiempo que el negocio puede tolerar. Esa prueba trimestral es la que separa un respaldo real de una carpeta con buenas intenciones.
Dos preguntas separan una prueba real de una prueba de trámite. La primera: ¿la restauración se hizo en un equipo distinto al que generó el respaldo, o en el mismo servidor infectado hipotéticamente? Si es en el mismo equipo, no prueba nada contra un ransomware. La segunda: ¿alguien cronometró cuánto tardó todo el proceso, desde que se toma la decisión de restaurar hasta que el sistema vuelve a estar operativo? Ese número, no el hecho de que "el respaldo existe", es el que hay que poder responder antes de que ocurra un incidente, no durante uno.
Qué no cuenta como la tercera copia
Vale la pena nombrar los errores más comunes, porque parecen un respaldo 3-2-1 y no lo son: un disco duro externo que queda conectado permanentemente al servidor (se cifra igual que el original), una carpeta sincronizada con un servicio en la nube pero sin versionado de archivos (el ransomware sincroniza también los archivos cifrados, sobrescribiendo los buenos), o un respaldo que se hace pero nunca se revisó si terminó bien (muchos corren con errores silenciosos durante meses). La tercera copia real está desconectada de la red por defecto, o versiona los archivos de forma que una versión anterior a la infección siga disponible y no pueda ser eliminada por las mismas credenciales comprometidas.
Qué hacer si ya pasó
Desconectar el equipo afectado de la red inmediatamente, sin apagarlo (para no perder evidencia), y no pagar el rescate como primer paso: en muchos casos el pago no garantiza recuperar el cien por ciento de los datos. Con un respaldo 3-2-1 vigente, la restauración desde la copia aislada suele ser más rápida y más barata que cualquier negociación. Si tu empresa no tiene esa tercera copia hoy, el primer paso razonable es una revisión de ciberseguridad antes de que haga falta, no después.
Referencia técnica
La guía StopRansomware de CISA recomienda mantener respaldos cifrados fuera de línea y probar su disponibilidad e integridad. La recuperación depende también del alcance del incidente y del estado de los sistemas.
Preguntas frecuentes
¿Qué significa exactamente 3-2-1?
Tres copias de los datos, en dos tipos de medio distinto (por ejemplo disco local y nube), con al menos una copia fuera del sitio o desconectada de la red principal.
¿Por qué no alcanza con un respaldo en la misma red?
Porque un ransomware que entra a la red cifra también los respaldos conectados. Si la única copia extra está en el mismo servidor o carpeta compartida, se pierde junto con todo lo demás.
¿Cada cuánto hay que probar el respaldo?
Con una restauración real, no sólo verificando que el archivo existe, al menos una vez por trimestre. Un respaldo que nunca se restauró es una suposición, no un respaldo.
¿Cuánto cuesta un respaldo en la nube para una pyme chica?
Desde $25.000 al mes por 250 GB en Ditap Tecnología, dentro del servicio de ciberseguridad. El precio sube con el volumen de datos y la frecuencia de las copias.